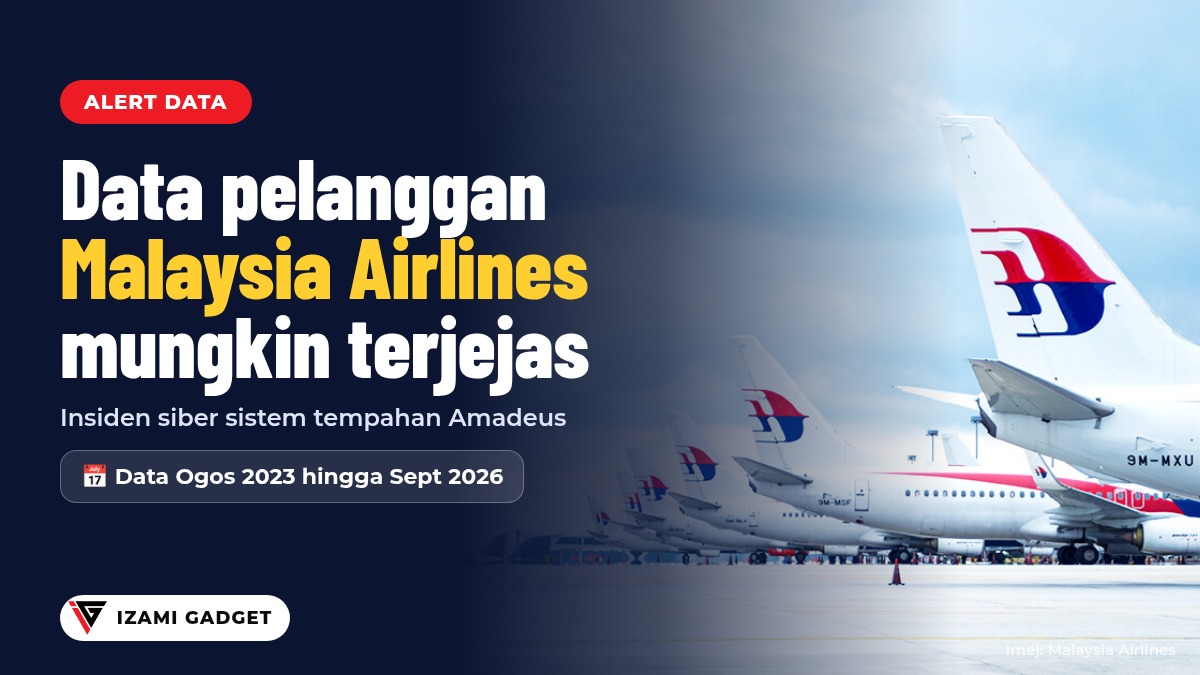
Malaysia Airlines memaklumkan bahawa sebahagian maklumat pelanggannya mungkin terjejas dalam insiden keselamatan siber yang melibatkan Amadeus, penyedia teknologi sistem tempahan penerbangan yang digunakan oleh syarikat penerbangan itu. Menurut kenyataan rasmi di laman Malaysia Airlines, maklumat yang mungkin terlibat ialah data pelanggan yang diproses melalui sistem Amadeus antara Ogos 2023 hingga September 2026.
Bagi anda yang pernah membuat tempahan dengan Malaysia Airlines dalam tempoh tiga tahun ini, berita ini wajar diberi perhatian. Kami ringkaskan apa yang sudah disahkan, apa yang belum diketahui dan langkah yang boleh anda ambil sekarang.
Apa yang Malaysia Airlines sahkan
Dalam notis bertajuk “Cybersecurity Incident Involving Third-Party Technology Provider”, Malaysia Airlines menyatakan beberapa perkara utama:
- Insiden ini berlaku pada sistem Amadeus, iaitu penyedia teknologi tempahan pihak ketiga, bukan pada sistem syarikat penerbangan itu sendiri.
- Sistem IT Malaysia Airlines tidak dikompromi.
- Setakat ini, tiada bukti bahawa maklumat kewangan pelanggan telah diakses.
- Malaysia Airlines sedang bekerjasama dengan Amadeus dan pihak berkaitan untuk menyiasat dan menilai kesan insiden tersebut.
- Kemas kini lanjut akan diberikan apabila maklumat baharu diperoleh.
Apa yang belum diketahui
Malaysia Airlines belum memaklumkan jenis data yang terlibat dan berapa ramai pelanggannya terjejas. Maklumat ini tidak tersedia dalam kenyataan rasmi setakat 2 November 2026.
Sebagai gambaran, dua syarikat penerbangan lain yang turut menggunakan Amadeus sudah mengeluarkan butiran mereka sendiri. Japan Airlines memaklumkan kira-kira 92,000 pelanggannya terlibat. Bagi kebanyakan mereka, maklumat yang diakses ialah kod tempahan (PNR), nama, tarikh, sektor dan kelas penerbangan. Bagi kira-kira 2,000 pelanggan pula, ia turut melibatkan e-mel, nombor telefon, nombor pasport, kerakyatan dan nombor ahli frequent flyer. Japan Airlines menegaskan nombor kad kredit dan kata laluan tidak terlibat.
Cathay Pacific pula memaklumkan kira-kira 53,000 tempahannya terjejas. Menurut syarikat itu, akses tanpa kebenaran tersebut dibuat menggunakan kelayakan log masuk akaun sistem Amadeus, dan Amadeus telah menetapkan semula kata laluan serta mempertingkatkan pemantauan sistemnya.
Butiran ini ialah untuk pelanggan Japan Airlines dan Cathay Pacific. Ia tidak semestinya sama dengan apa yang terjejas bagi pelanggan Malaysia Airlines.
Kenapa anda perlu berwaspada
Walaupun tiada bukti data kewangan diakses, maklumat seperti nama, kod tempahan dan butiran penerbangan sudah cukup untuk penipu menghasilkan mesej yang nampak sangat meyakinkan. Contohnya, e-mel atau SMS yang menyebut nama anda dan penerbangan sebenar anda, kemudian meminta anda “mengesahkan tempahan”, “menuntut pampasan” atau “membayar caj tambahan” melalui pautan tertentu.
Malaysia Airlines sendiri menasihatkan pelanggan supaya berwaspada dengan sebarang komunikasi mencurigakan atau yang tidak diminta, terutamanya yang meminta maklumat peribadi atau kewangan.
Langkah yang boleh anda ambil sekarang
- Jangan klik pautan dalam mesej berkaitan tempahan atau pampasan yang anda tidak jangka. Buka sendiri laman rasmi atau app Malaysia Airlines untuk menyemak tempahan.
- Jangan kongsi OTP, nombor kad atau butiran bank melalui telefon, e-mel atau WhatsApp, walaupun pemanggil menyebut butiran penerbangan anda dengan tepat.
- Tukar kata laluan akaun Enrich dan e-mel anda jika kata laluan yang sama digunakan di tempat lain.
- Pantau penyata bank dan kad untuk transaksi yang tidak dikenali.
- Jika anda sudah terpedaya, hubungi bank anda serta-merta dan Pusat Respons Scam Kebangsaan (NSRC) di talian 997.
Kami akan mengemas kini artikel ini apabila Malaysia Airlines mengeluarkan butiran tambahan, termasuk jenis data dan jumlah pelanggan yang terlibat. Bagi kandungan lain berkaitan keselamatan akaun, anda boleh membaca tentang pengesahan nombor tanpa SMS OTP oleh U Mobile.
Adakah anda pernah menerima mesej mencurigakan yang menyamar sebagai syarikat penerbangan?
Sumber: